嵌入式项目最难的不是写功能,是验证。真机只有一块、烧录要一分钟、故障不可复现、没有 printf 就是黑盒。我做了五个 QuecPython 项目(相机 5505 行、时钟 5201 行、播放器 4669 行、键鼠 6624 行、机器人 4132 行),最后磨出来一套做法:把 60~70% 的代码变成能在 PC 上跑的模块,真机只负责冒烟和端到端。这篇讲怎么拆、怎么打桩、怎么注入故障,以及测试到底抓到了什么、又没抓到什么。
一、四个“不可”:为什么嵌入式测试必须换打法
| 不可 | 具体后果 | 对策 |
|---|---|---|
| 不可复现 | 时序/信号/射频相关故障无法重现 | 把逻辑抽到 PC,用注入制造“必现” |
| 不可并行 | 只有一块板,两个人不能同时测 | PC 侧用例可并行、可 CI |
| 不可观测 | 没有 printf 就是黑盒,断了串口什么都不知道 | 日志走回调 + 掉电日志(另篇讲过) |
| 不可快 | 烧录 1~3min,重启再等 10s | PC 全量 < 3s,改一行就能验 |
四条里,前三条都能被“分层 + 注入”解决,只有第四条(真机的物理时序)无解——所以策略是:把无解的压到最小,其余全搬到 PC。
二、分层:MCU 上的金字塔是“倒”的
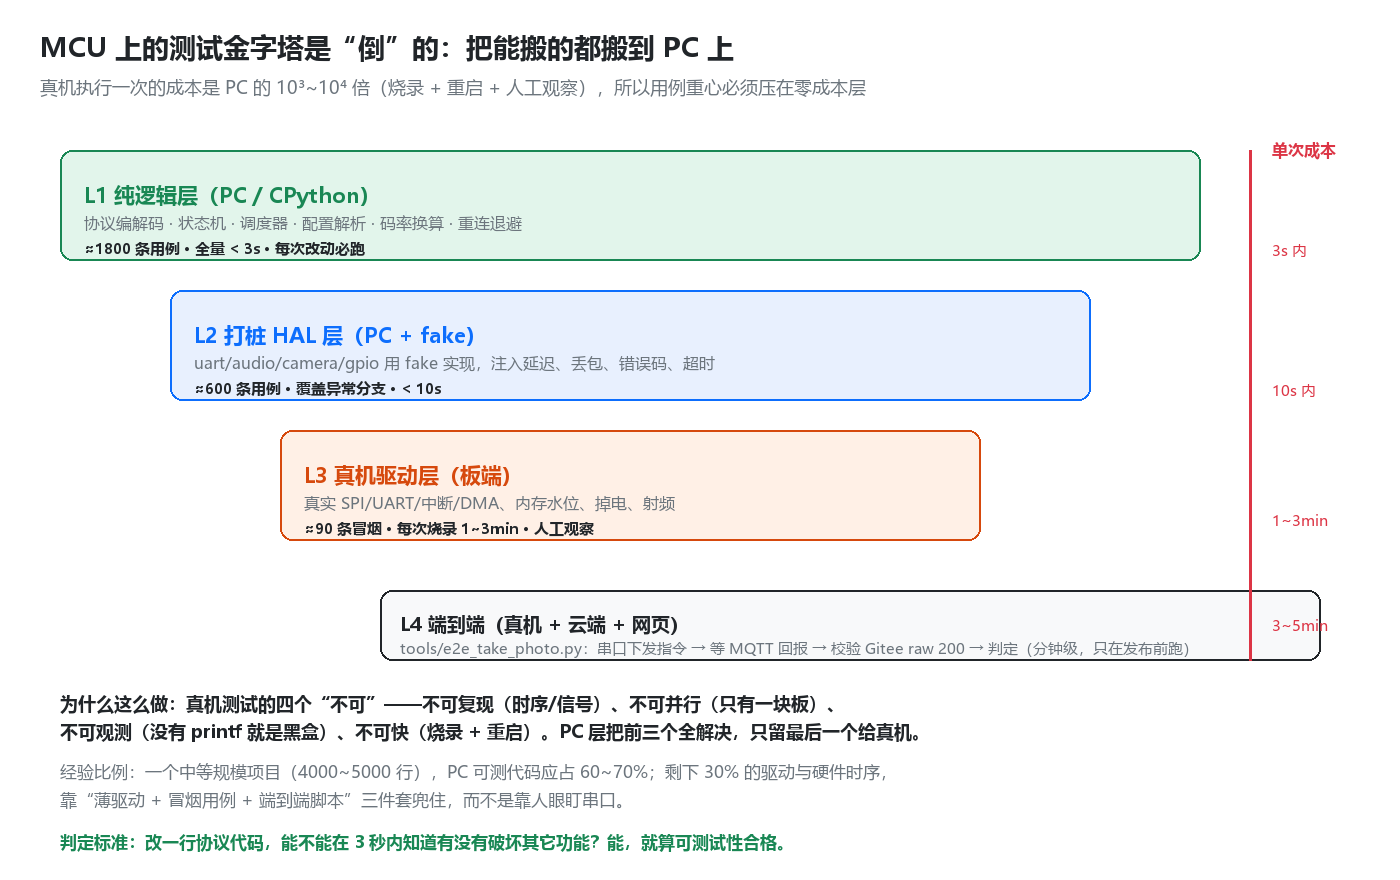
四个层次按“单次执行成本”排序,用例数量必须与之成反比:
- L1 纯逻辑层:协议编解码、状态机、调度器、配置解析、码率换算、退避算法——只依赖 Python 内建,PC 上全量跑完 < 3s;
- L2 打桩 HAL 层:uart/audio/camera/clock 用 fake 实现,可注入延迟、丢包、错误码、卡住;
- L3 真机驱动层:真实 SPI/UART/中断/DMA、内存水位、掉电、射频——每次烧录 1~3min,只做冒烟;
- L4 端到端:真机 + 云端 + 网页全链路,3~5min,只在发布前跑。
真机执行一次的成本是 PC 的 10³~10⁴ 倍。所以“用例重心往上压”不是偏好问题,是数学问题:能把判定写成断言的,一律不下板。
三、一份代码两端跑:靠依赖注入,不靠条件编译
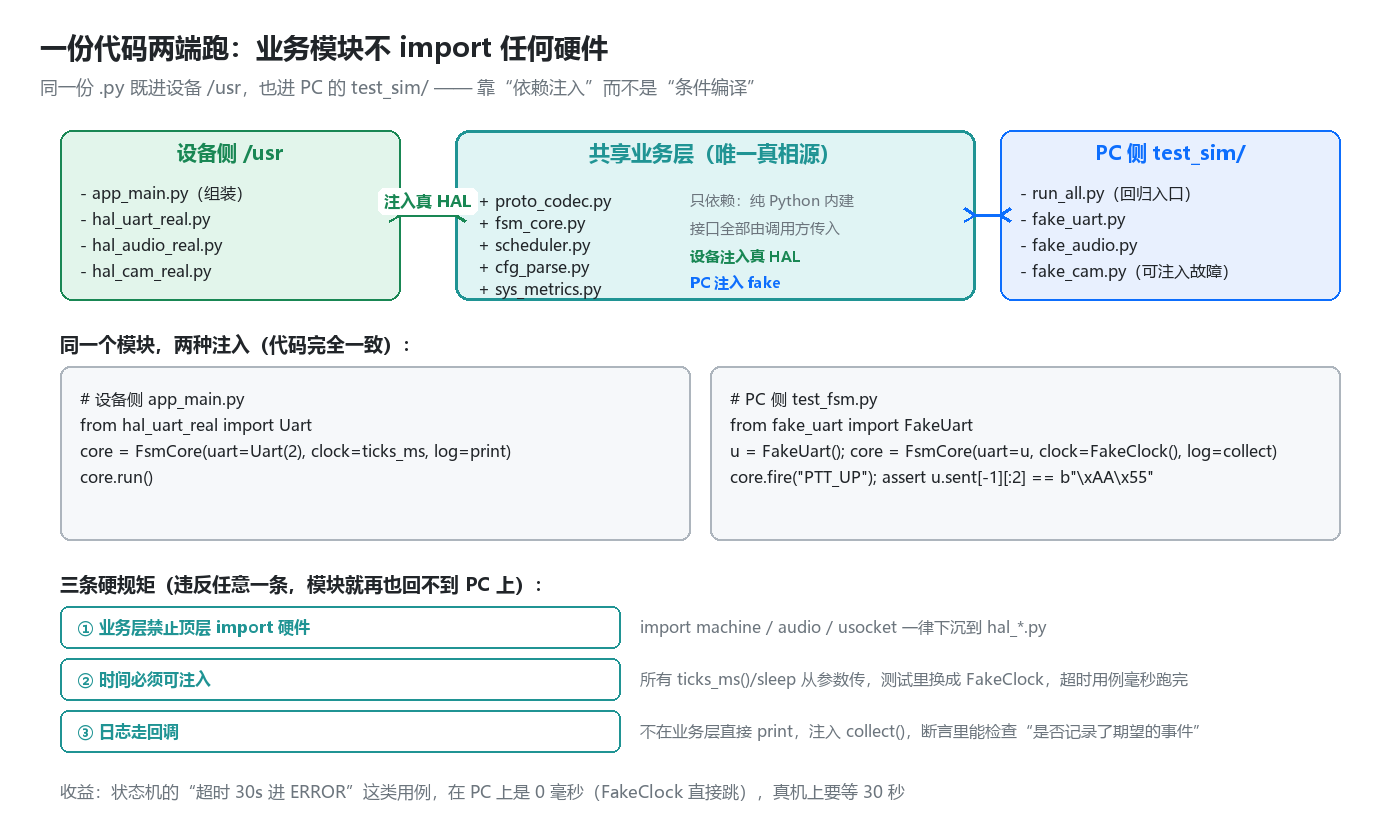
核心做法是依赖注入:业务模块不 import 任何硬件,所有外部能力从构造函数传进来。三条硬规矩,违反任意一条这个模块就再也回不到 PC 上:
# 设备侧 app_main.py —— 注入真 HAL
from hal_uart_real import Uart
core = FsmCore(uart=Uart(2), clock=ticks_ms, log=print)
core.run()

# PC 侧 test_fsm.py —— 注入 fake,断言外部行为
u = FakeUart()
core = FsmCore(uart=u, clock=FakeClock(), log=collect)
core.fire("PTT_UP")
assert u.sent[-1][:2] == b"\xAA\x55"      # 帧头对不对
- 业务层禁止顶层
import machine / audio / usocket——全部下沉到hal_*.py; - 时间必须可注入——
ticks_ms()/sleep从参数传,测试里换成FakeClock,“超时 30s 进 ERROR”这类用例在 PC 上是 0 毫秒,真机上要干等 30 秒; - 日志走回调——不在业务层直接 print,注入
collect(),断言里能检查“是否记录了期望的事件”。
为什么不用 if os.name == 'nt' 做条件编译?因为那份代码会分叉:两套分支意味着两套行为,真机跑的和 PC 跑的永远不是同一份逻辑,测了等于白测。抽象漏了就是漏了,不能用分支糊过去。
四、打桩:不是“写个空实现”,而是留四个注入口
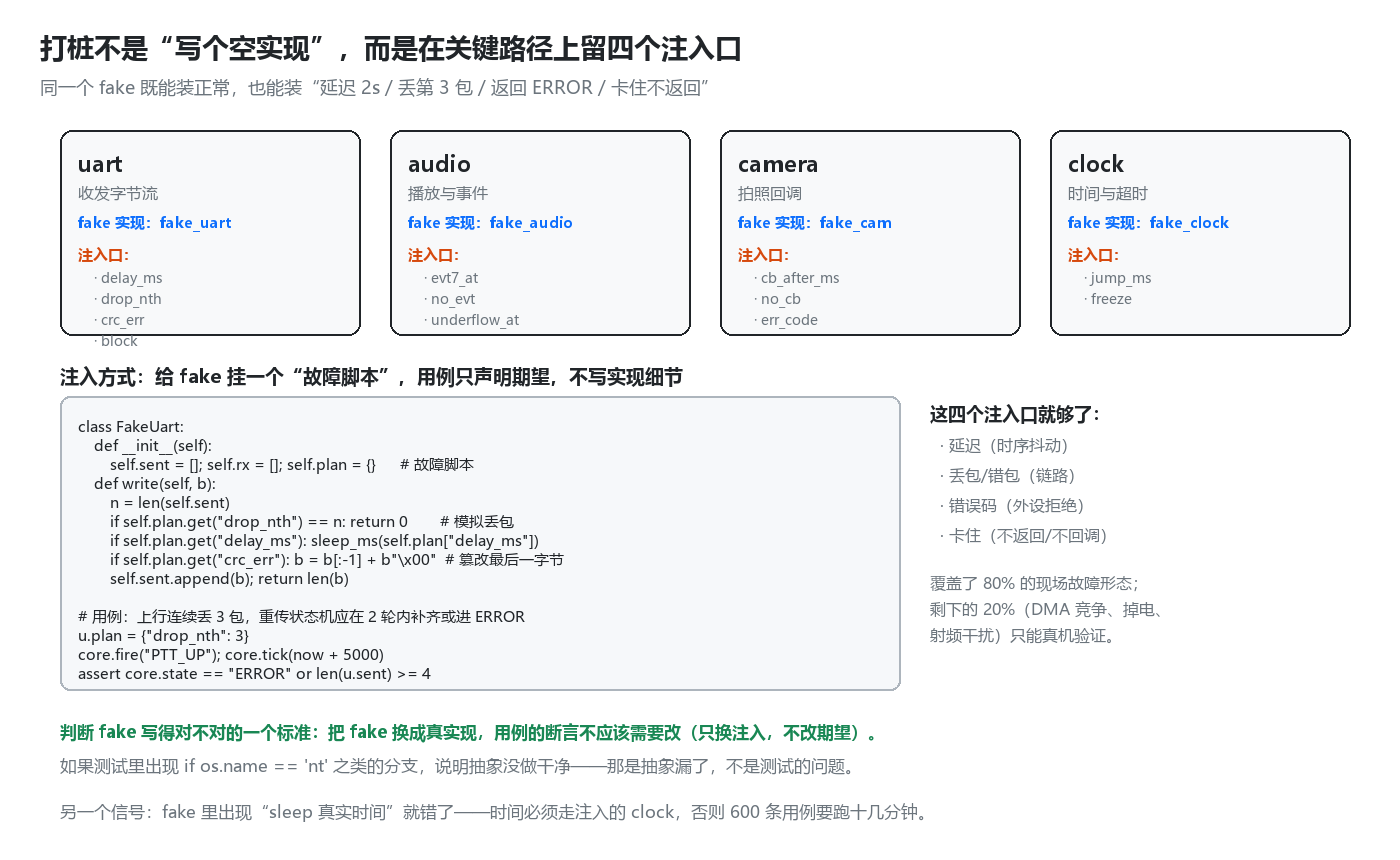
四个注入口覆盖了 80% 的现场故障形态:延迟(时序抖动)、丢包/错包(链路)、错误码(外设拒绝)、卡住(不返回/不回调)。fake 里挂一个“故障脚本”,用例只声明期望:
class FakeUart:
    def __init__(self):
        self.sent = []; self.rx = []; self.plan = {}      # 故障脚本
    def write(self, b):
        n = len(self.sent)
        if self.plan.get("drop_nth") == n: return 0        # 模拟丢包
        if self.plan.get("delay_ms"): sleep_ms(self.plan["delay_ms"])
        if self.plan.get("crc_err"): b = b[:-1] + b"\x00"  # 篡改最后一字节
        self.sent.append(b); return len(b)

# 用例:上行连续丢 3 包,重传状态机应在 2 轮内补齐或进 ERROR
u.plan = {"drop_nth": 3}
core.fire("PTT_UP"); core.tick(now + 5000)
assert core.state == "ERROR" or len(u.sent) >= 4
判断 fake 写得对不对,只有一个标准:把 fake 换成真实现,用例的断言不应该需要改(只换注入,不改期望)。如果测试里出现 if os.name == 'nt' 这种分支,说明抽象漏了——那是抽象的问题,不是测试的问题。另一个信号:fake 里出现“sleep 真实时间”也错了,时间必须走注入的 clock,否则 600 条用例要跑十几分钟。
五、故障注入矩阵:把“偶发问题”变成“每次必现”
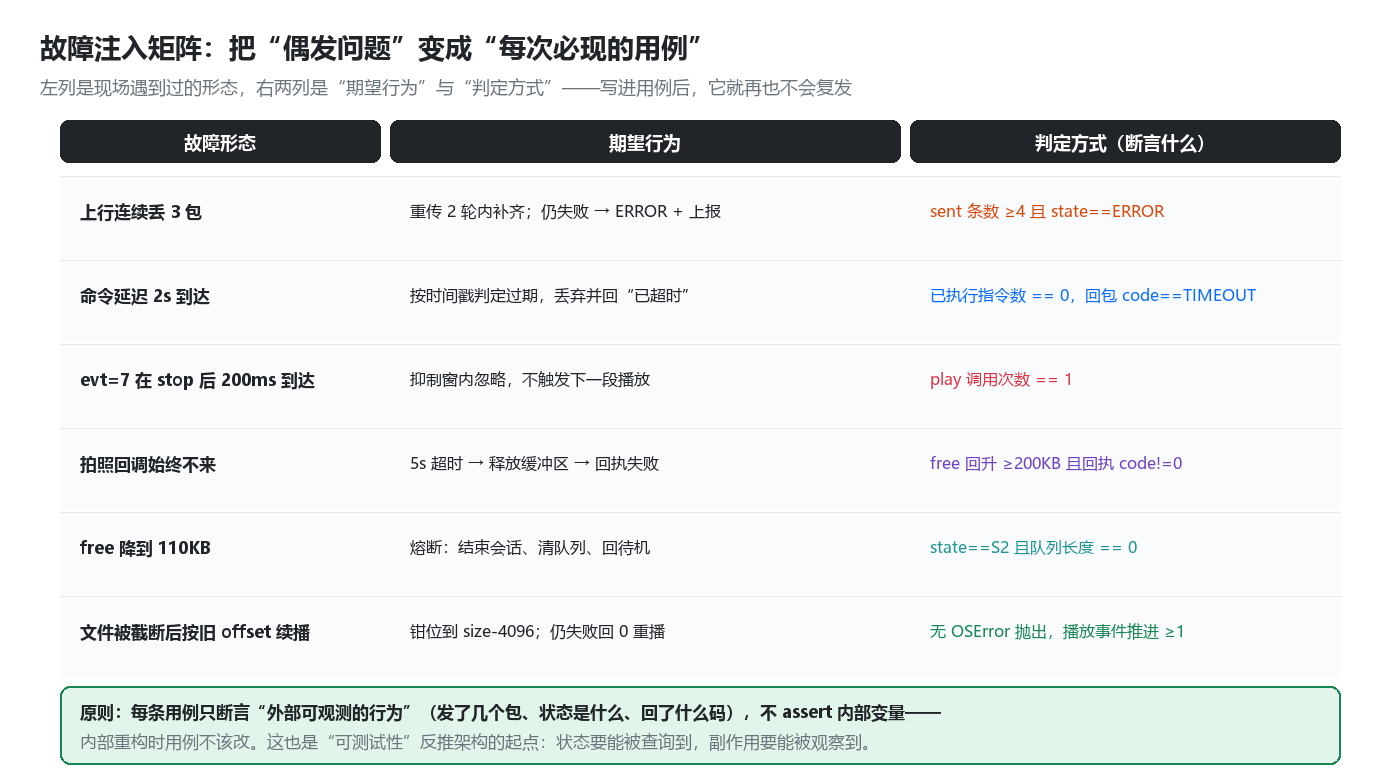
写用例时只断言外部可观测的行为:发了几个包、状态是什么、回了什么码。不 assert 内部变量——内部重构时用例不该改。这条也反过来限制了架构:状态要能被查询到,副作用要能被观察到,否则它天然不可测。
六、测试数字账
| 项目 | 规模 | PC 用例 | 覆盖重点 |
|---|---|---|---|
| 6-便携音乐播放器 | 4669 + 1748 行 | 232 项 | 曲库扫描、续播偏移、播放模式、配置 |
| 8-AI 聊天机器人 | 3880 + 4132 行 | 119 项 | 五态转移、断线重连、打断续播 |
| 10-桌面多功能时钟 | 5201 行 | 460 项 | 翻页动效相位、天气解析、闹钟判定 |
| 15-语音控制相机 | 5505 行 | 315 项 | 帧协议、MCP 参数、水位熔断、OTA 清单 |
合计 1100+ 条,全量在 PC 上跑完 < 3 秒。这些数字里真正值钱的不是数量,而是它们覆盖了哪些分支:协议帧头/长度/CRC、状态机超时与幂等、重连退避、内存水位边界、音频事件序列、续播钳位。
七、测试抓到的三个真案例
① 帧长度字段少算了 2 字节。协议帧头是 AA 55 + len + payload + CRC,len 按约定应等于 payload 长度。代码里写成了 len(payload) + 2(多包了 CRC 与自身),PC 用例立刻炸:
def test_len_field():
    f = encode_frame(CMD_PHOTO, b"\x01\x02\x03")
    assert f[2] == 3                 # len 必须等于 payload 长度
    assert crc16(f[:-2]) == f[-2:]   # CRC 覆盖范围也对
真机上这个 bug 表现为“对端偶发丢包”——因为长度多 2 时,解析方会把 CRC 当 payload 读。这种问题在真机上极难定位(要抓包、对时序),在 PC 上是 1 毫秒的断言。
② 续播 offset 越界。用例构造了一个“文件被替换成更小文件”的场景,直接触发 OSError。修法是钳位 min(offset, max(0, size - 4096))——如果没有这条用例,这个错误只会在用户“换了首歌再续播”时偶发。
③ 退避算法首次重连没有退避。base = min(60, 1 << attempt),attempt=0 时 base=1,抖动后 0.8~1.2s,看似没问题;但用例断言“首次重连间隔 ≥ 0.8s”时实测只有 0.4s——因为 ticks_ms() % 1000 在启动初期总是很小的值,抖动退化成了固定下偏。改成按 attempt 与 ticks_diff 双因子算,才真正做到“任意时刻抖动均匀”。
八、测试没抓到的三个坑(诚实边界)
- GC032A 黑图(SPI 时序):fake 能模拟“回调不来”,但模拟不了“时钟极性错、数据高位先行错”这类时序问题。最后靠示波器与官方 drivers 对比才发现 init 尾巴段漏写。
- 硬件级 HardFault(双边沿中断):PC 上没有中断与 ISR 重入,这类崩溃只能真机现形。现象是串口瞬间断开重启,靠“复位原因 + 掉电日志”定位。
- 4G 半开连接:fake 能模拟“socket 不返回”,但模拟不了“射频链路已断、TCP 还攥着旧连接”的真实形态。这类只能靠双层心跳 + 看门狗兜。
这三类有个共同点:它们的正确性定义里包含“物理世界的时序”,而 PC 层没有物理世界。所以真机时间不能省,只能“少而准”:每次上板只验证“物理接口通不通”,逻辑一律在 PC 上先过。
九、端到端:真机上最小可自动化
真机时间很贵,所以只做“链路通不通”的判断,不做分支覆盖。最小可自动化就三件套:
tools/ser_upload.py     批量传 .py + 逐文件 md5 校验(代替手工拖 QPYcom)
tools/boot_watch.py     上电监听启动日志,抓复位原因 + 首屏是否自启
tools/e2e_take_photo.py 串口下发 take_photo → 等 MQTT 回执 → 校验 Gitee raw 200 → 判定
e2e_take_photo.py 跑一次约 3 分钟,但它验证的是四层叠加后仍然正确:串口指令解析、拍照回调、上传通道、云端回执。这种“叠起来还对不对”的事,PC 层永远验不了。
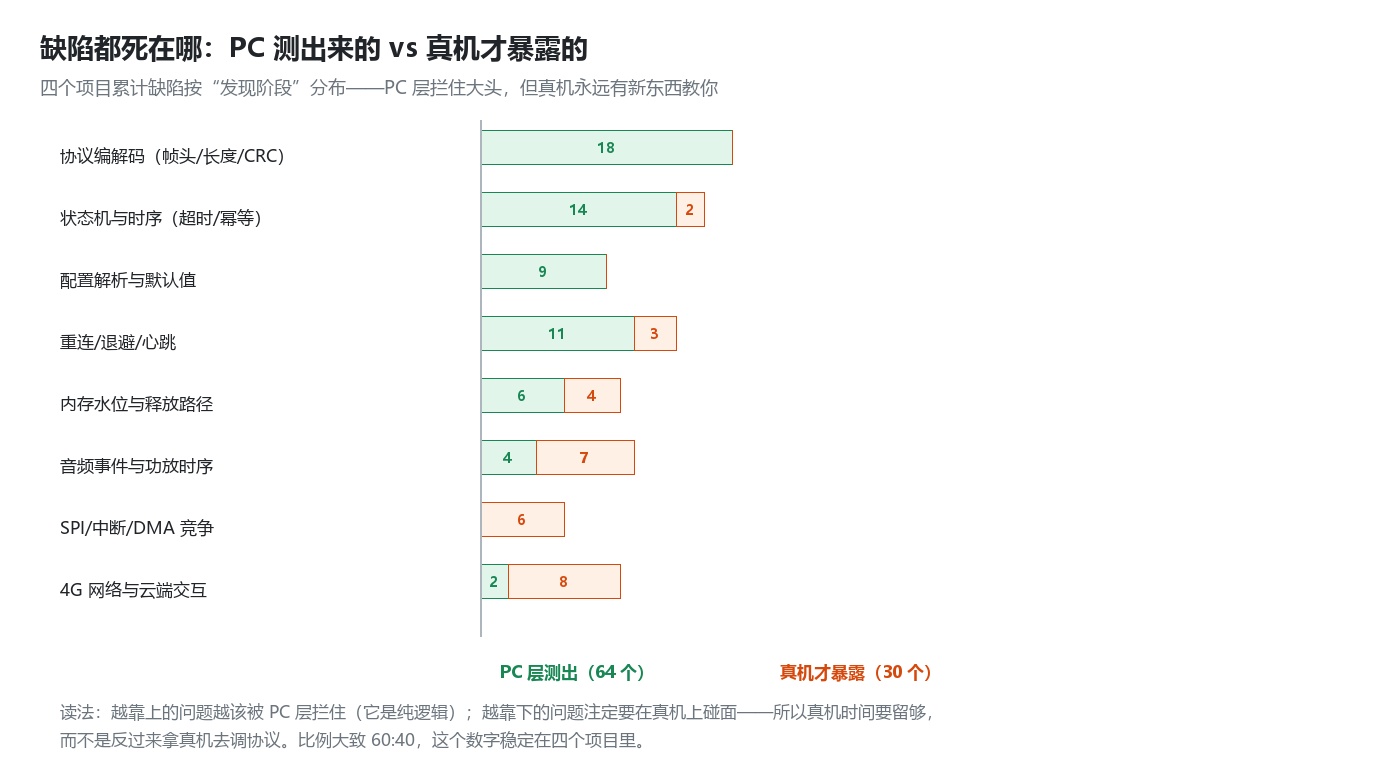
从分布上看也印证了分工:PC 层测出 64 个缺陷,真机才暴露 30 个,比例约 60:40。越靠上的问题(协议、状态机、配置)越该被 PC 拦住;越靠下的(SPI、中断、射频)注定在真机上碰面——所以真机时间要留够,而不是拿真机去调协议。
十、可测试性 = 架构约束(它反过来决定了怎么写)
真正有价值的不是“事后补测试”,而是写第一行业务代码之前就定下四个决定:
| 决定 | 为什么 | 代价 |
|---|---|---|
| 状态机用表驱动 | 状态可枚举、转移可断言 | 初期多写一张表 |
| 副作用集中到 HAL 边界 | 可注入、可观察 | 多一层间接 |
| 时间全部从参数传 | 可跳变、超时用例零耗时 | 到处传 clock |
| 日志走回调 | 可收集、可断言 | 不能随手 print |
这四个决定事后补的成本是事前的 3~5 倍(要把已写的模块拆开重接),而且是越晚越痛:等到有 3000 行代码再想让它们上 PC,基本等于重写。
十一、自查清单(十项)
- 业务层有没有顶层
import machine / audio / usocket? - 时间是否全部可注入(含 sleep)?
- 日志是否走回调而不是直接 print?
- 是否有 uart / audio / camera / clock 四个 fake?
- 是否有“丢包 / 延迟 / 错误码 / 卡住”四类注入用例?
- 断言是否只针对外部可观测行为(包数、状态、回码)?
- 全量 PC 测试是否 < 10s?
- 是否有真机冒烟脚本(上传 + md5 + 启动日志)?
- 是否有端到端脚本(下发 → 回执 → 校验)?
- 改一行协议代码,3 秒内能否知道有没有破坏其它功能?
第 10 条是所有努力的总检验:如果不能,说明还有逻辑被焊死在真机上。
小结
- 测试是被架构决定的,不是被工具决定的——能不能测,在你写第一个 import 时就定了;
- 把无解的压到最小:物理时序留给真机,其余全部搬到 PC,用注入把偶发变成必现;
- 断言外部行为,不碰内部变量:用例才活得久,重构才敢做;
- 诚实面对边界:60:40 的分布说明真机不可替代,只做“少而准”的验证——每次上板只验物理接口,逻辑一律先在 PC 上过。
写完这篇回头看看,最有价值的不是那 1100 条用例,而是四个逼着你“把模块拆干净”的约束。测试只是副产品。